刷机包怎么提取出来,提取刷机包的详细教程步骤

提取刷机包这件事,说白了就是把手机固件从设备里完整拷贝出来,再二次封装成可刷入的镜像文件,成功率高低完全取决于你的操作路径和工具选择。我见过太多人卡在“找不到正确分区”这一步,今天这篇就把从底层到实战的完整流程拆开讲清楚,不绕弯子。
刷机包提取的本质:从分区到镜像的完整链路
刷机包提取不是把手机里的某个文件夹复制出来那么简单,它是把系统分区、引导分区、基带分区等逐个读取,再打包成能被刷机工具识别的格式,行业共识认为,这一步的安全性和完整性优先于速度,任何一步中断都可能让手机变砖。
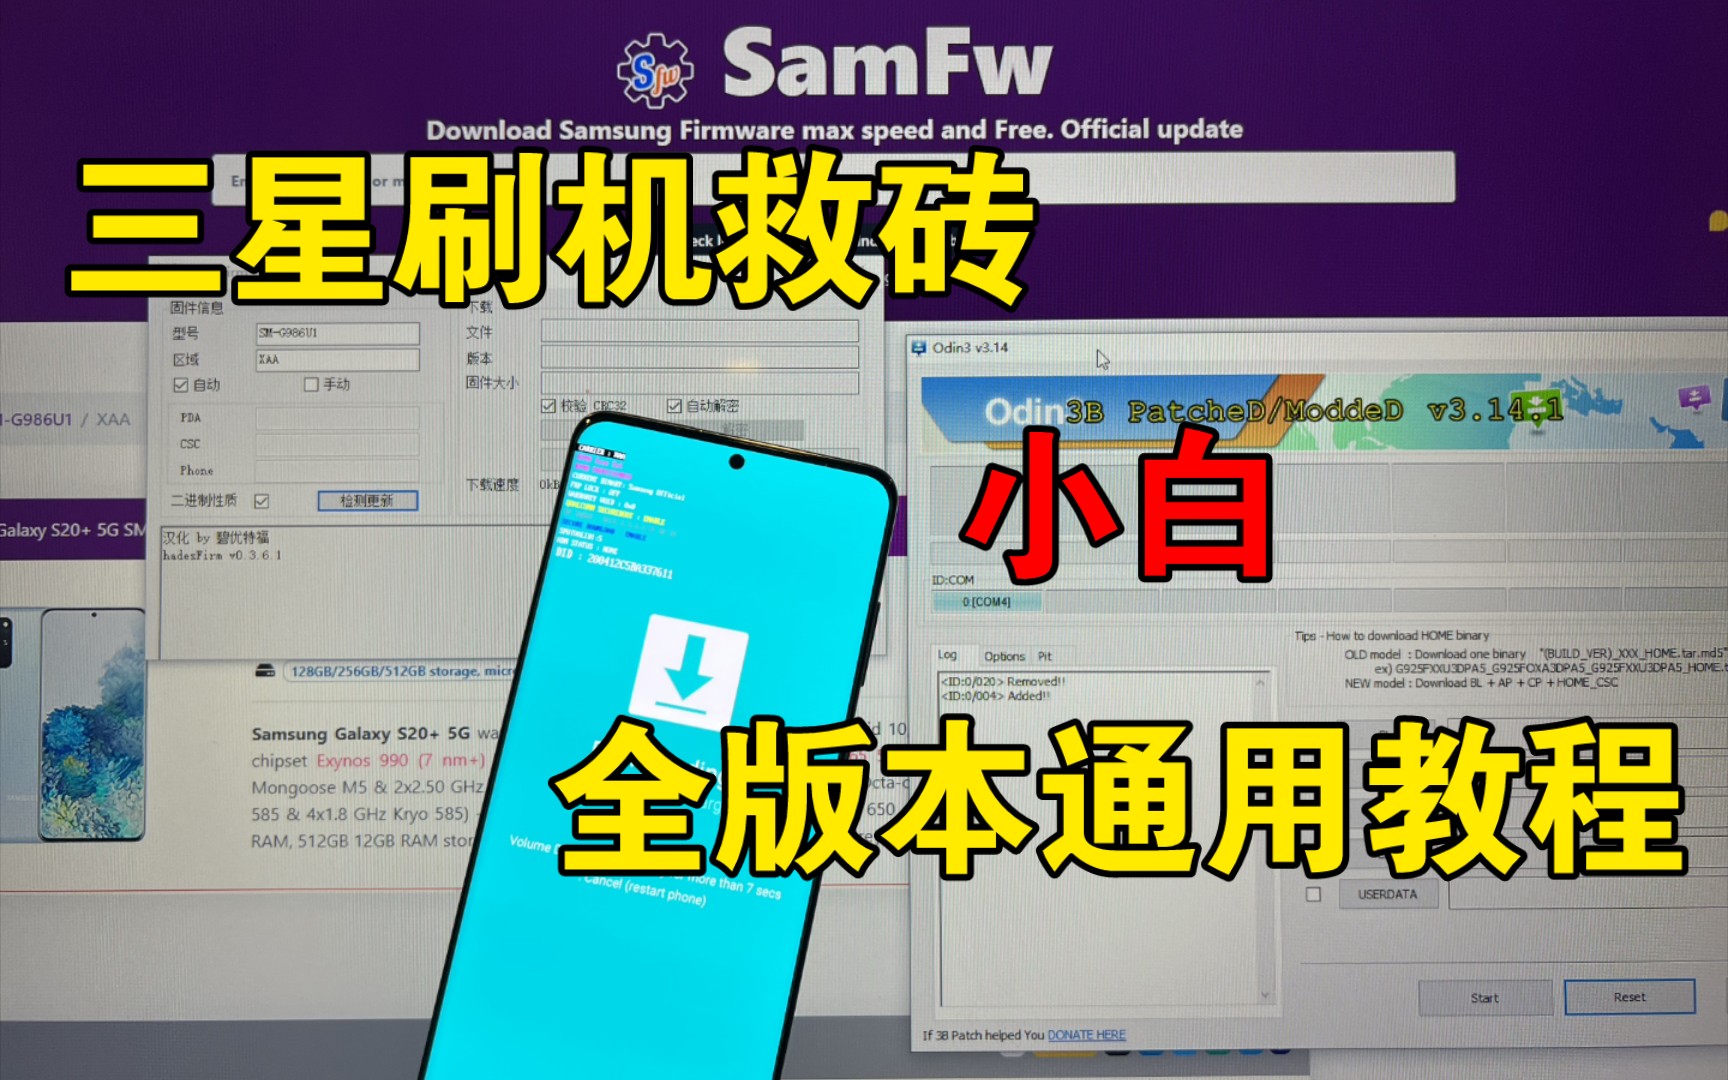
提取前必须先搞懂“容器”这个概念,市面上常见的刷机包格式有 .tar、.img、.zip 和 .bin,不同手机品牌使用的封装协议完全不同,比如三星用Odin线刷格式,小米用Fastboot格式,而通用安卓终端最常见的是 payload.bin 文件,内部藏了十几甚至几十个分区镜像,没工具根本打不开。
提取前必做的三类准备
- 读设备信息:先用
adb getprop ro.product.device拿到确切型号代号,同一款手机国行和海外版分区布局可能差异巨大。 - 照官方方案:去手机品牌开发者官网查是否有官方工厂镜像包,有就直接下载,绕开自己提取的麻烦,这一步能节省至少一半的时间成本。
- 特制线材和电力保障:线刷模式下最怕断电断连,务必保证手机电量在60%以上,最好接稳定电源,数据线用原装或带屏蔽层的品牌线。
顺手提醒一下:提取过程中,手机驱动没装好是最常见的“假死”原因,去设备管理器确认端口识别出的设备名带有
ADB Interface字样,别一看到报错就怪包坏了。
提刷机包怎么提取最稳:三种主流路径全分析
具体走哪条路,取决于你的手机当前能不能开机、系统有没有Root权限、电脑环境是否能运行特定脚本,我给三条路径做个直白对比:
| 场景 | 推荐路径 | 核心工具 | 操作难度 |
|---|---|---|---|
| 手机能正常开机且有Root | 系统内自提取 | dd命令 + Payload Dumper | 低 |
| 手机能进Fastboot但无系统 | 引导模式拉取 | Fastboot + QPST(高通用性) | 中 |
| 手机完全不开机 | 拆机芯片级提取 | 编程器 + 底层读写工具 | 高,需专门设备 |
系统内完整dump(适合有Root的存量机型)
这是最直观也最常见的操作,先装好ADB工具集,然后开USB调试,用 adb shell 进入设备,再执行 su 切到超级权限,把分区逐个读出来:
adb shell
su
ls /dev/block/by-name/
输出列表里会有一串分区名,boot、system、vendor、modem,你要做的就是把目标分区导出:
dd if=/dev/block/by-name/system of=/sdcard/system.img
拉到电脑后,用payload-dumper-go这类工具把 .img 转成可刷入的格式,如果包内分区太多不想全拉,只提取 boot 和 recovery 也足够解决大多数变砖场景。
从官方卡刷包中解包(性价比最高的路子)
很多刷机包提取请求,实则是想绕过品牌方限速或获取历史版本,与其从手机生拉硬拽,不如直接抓官方全量包。
- 去目标品牌固件下载站,根据型号代号搜包;
- 下载
payload.bin后,用payload-dumper-go一条命令行拆包; - 拆包后直接获得
system.img、boot.img和vbmeta.img,不需要手机参与。
这条路根本不碰硬件,只作数据处理,对普通用户来说成功率几乎100%,这也是我的默认推荐方式,尤其适合清掉“提取前把手机弄死机”的风险。
拆机芯片级读取(唯一的硬核兜底)
手机变砖且无法进入任何模式时,只能拆机,用编程器夹住存储芯片(常见有UFS或eMMC两种规格),通过底层协议把整个闪存读成 .bin 文件,再配合 WinHex 做手工镜像裁切。
这环节对线序和焊点要求极高,有静电手环也别大意,裸芯片接触不良瞬间就能烧掉数据层,普通爱好者不建议自行尝试,数据重要直接找线下维修工作室代做,价格通常在百元级起步,视芯片型号浮动。
刷机包提取工具哪个好用:按用途分类不踩雷
工具选对了,很多问题就自然消失,我按操作对象把工具分成三大类,你针对性挑选即可:
分区查看类:Partition Table Editor 和 MiniTool Partition Wizard 用于磁盘分区布局分析,尤其适合初次接触芯片级备份的人理清哪个区块是系统、哪个区块是用户数据。
镜像解压类:payload-dumper-go 面向通用安卓包,处理速度极快;ext4_unpacker 则针对解压后的ext4格式分区做二次文件提取,能直接抓出APK和系统库。
刷回工具类:Odin(三星)、SP Flash Tool(联发科)、Fastboot(Google原生系),这几个不是用来提取,但提取完必须用它们做验证性刷入,确保包没问题。
个人经验是先拆包、再动态验证,也就是说,解包后先别急着刷回手机,用 SIMBA 这类镜像检查器看分区表开头是否加密、有无损坏标志位,确认干净了再动设备。
提取后的风险与注意事项:数据安全和永久变砖的边界
这里我必须敲黑板强调一个场景:安卓10以后,系统强制开启动态分区,system 分区不再是独立物理分区,而是逻辑映射进 super 大分区,如果你用老式 dd 命令只抓取 system,拿到的多半是残废镜像,刷回去必然不开机。
也有相当一部分新手栽在“权限”上,运行 adb root 或 su 时,系统SELinux策略会拦截部分读取操作,此时临时关闭SELinux可以执行:
setenforce 0
但注意这仅是临时解除,重启即恢复,不能当作安全策略调整手段长期使用。
提取中断的后果有多大
如果提取前后备分区时线缆松动或电脑蓝屏,最直观的损失是手机重启后卡在Bootloader界面,按键无响应,业内专家指出,绝大多数“提取事件”导致的故障并非包本身有问题,而是操作过程省略了接线检查。
深层风险是用户数据区被意外覆盖,提取理论上是只读操作,但当你敲错命令行分区名,比如把 userdata 写成 misc,系统会启动一轮工厂复位逻辑,所有照片和App直接蒸发,这个没有后悔药。
附近手机店刷机包提取和我自己动手的差别在哪
不少人来问我“附近手机店能不能帮忙提取刷机包”这类地域性问题,实际体验中,手机店的“提取”多半是备份当前系统为本地镜像,相当于给你的手机做临时快照,不等于获取官方纯净出厂包,而且手机店离线提取的设备通常只支持中高端主流机型,小众机子他们也要现找资源。
自己动手则能获得完全自主掌控的提取体验,尤其适合希望保留旧版本系统的人,对比下来这样打分:
- 本地手机店:省心、即时,但提取内容受店铺通用工具版本限制,且部分店会收取“装机服务费”,等于额外成本;
- 自行提取:时间投入1-2小时,工具成本为零,最大优势是能精准控制每个分区和数据粒度。
如果你只是想把新手机的系统降级回旧版,别去线下店,自己动手价值更大,毕竟手机店更擅长整机刷机,而不是做分区级定制提取。
提取刷机包会不会清空数据:这一条讲透就够
直接给答案:只要全程只运行“读取类命令”,且不主动格式化任何分区,用户数据完整保留。dd 拉取分区镜像本质是磁盘块级读取,不触碰用户分区写入逻辑。
但有两种情况数据会意外蒸发,第一种是提取前系统已处于解密状态,而提取时用 dd 带上了 userdata 分区,拿回电脑解包后再次刷入时,因校验不一致被系统判定为异常数据,自动触发恢复出厂,第二种是你用的工具默认勾选了“刷入前双清”,这类设定常见于部分第三方一键刷机脚本。
预防动作就两条:一是操作时手写命令行,避免用“一键式”集成脚本;二是拉取时显式排除 userdata,只挑 boot、system、vendor 这几个核心分区提取。
常见问题速查
问:刷机包提取失败后怎么救回手机?
答:先确认设备是否还能进Fastboot模式,能进就刷回官方原厂引导并重新走提取流程,如果连Fastboot都进不了,用厂商提供的底层恢复工具(如小米的MiFlash),以“清空全部数据并重新上锁”方式强制复位,仅靠重试通常解决不了提取中断造成的逻辑异常,必须回写完整镜像。
问:提取出来的刷机包别人能用吗?
答:绝大多数情况下不能用,提取包中包含设备独有的密钥与分区校验信息,不同机器间强刷会触发Anti-Rollback保护,反而导致系统拒绝启动,提取包的正确用途是给自己备份或修改系统后自用,不宜分享给他人。


